
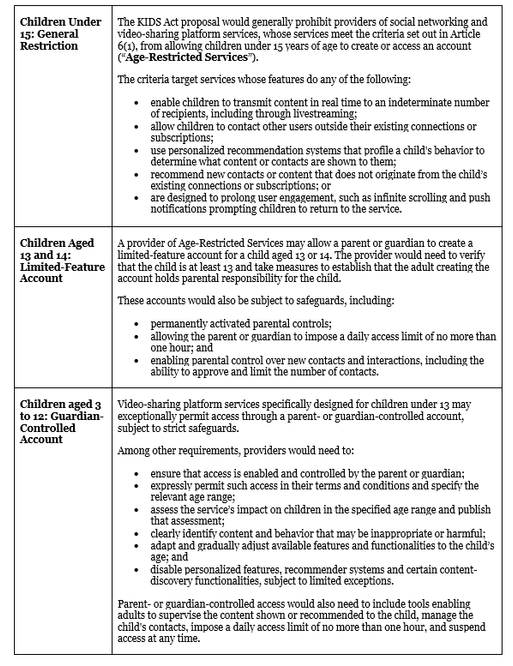
El 17 de septiembre de 2026, la Comisión Europea dio a conocer su propuesta para una nueva regulación comunitaria orientada a reforzar la protección de la infancia en el entorno digital, bautizada como «Acta KIDS». Esta normativa busca armonizar en toda la Unión Europea las restricciones basadas en la edad para el acceso a cuentas, establecer reglas para la seguridad incorporada desde el diseño y obligar a la verificación de edad para una amplia variedad de servicios digitales y sistemas.
El planteamiento es parte de un creciente conjunto de iniciativas impulsadas en Europa y a nivel global para mejorar la seguridad y privacidad de los menores en internet, siguiendo las tendencias recientes que se discuten en diversos foros especializados.
Ámbito de aplicación
El Acta KIDS contempla un alcance extraterritorial importante y se dirigirá a los siguientes servicios, considerados «Servicios Cubiertos»: redes sociales online, plataformas para compartir vídeos, tiendas de aplicaciones, juegos en línea, sistemas operativos, acompañantes con inteligencia artificial (IA) que interactúan de manera personalizada y continuada con el usuario, y chatbots conversacionales generales.
La Comisión ha previsto ciertas excepciones para servicios y sistemas que aprecian como de bajo riesgo para los menores, como plataformas de software open source y servicios dedicados exclusivamente a la investigación científica.
Contenido y obligaciones clave
La norma propuesta se presenta como complemento y especificación del Acta de Servicios Digitales (DSA) y del Acta de Inteligencia Artificial (AI Act) de la UE, estableciendo dos bloques fundamentales de obligaciones para los proveedores digitales dentro del ámbito europeo.
More Read
1. Limitación del acceso de menores a ciertas plataformas
Se prohibirá en general que usuarios menores de 15 años creen cuentas o accedan a determinados servicios de redes sociales y plataformas para compartir vídeos, salvo algunas excepciones vinculadas a la edad, que podrán exigir autorización y gestión parental. En los casos de cuentas gestionadas por adultos con responsabilidad parental, los proveedores deberán verificar esa condición mediante sistemas certificados.
Para cumplir con la prohibición de acceso a menores de 15 años y ofrecer excepciones para niños de 13 y 14 años, los proveedores deben usar soluciones de verificación de edad certificadas bajo el «Esquema de Verificación de Edad de la UE», basándose en comprobantes oficiales validados por terceros. La Comisión mantendrá y hará pública una lista paneuropea con las soluciones certificadas. Las carteras digitales europeas certificadas según el marco eIDAS cumplen automáticamente esta condición.
Un aspecto importante es que seis meses después de la entrada en vigor del Acta, los proveedores tendrán que identificar si los titulares de cuentas existentes son menores de 15 años y, en caso afirmativo o de imposibilidad para confirmarlo, inhabilitar dichas cuentas. Además, las plataformas en línea consideradas «muy grandes» (VLOPs), de acuerdo con la DSA, deberán presentar planes de cumplimiento detallados respaldados por pruebas técnicas rigurosas para asegurar la correcta identificación de la mayoría de edad.
More Read
Para la verificación de responsabilidad parental, se autorizará el uso de registros públicos, señales existentes que acrediten la relación parental o autodeclaraciones con comprobaciones razonables, garantizando siempre la protección de la privacidad y evitando rastreo o perfilado del adulto o el menor.
2. Integrar la seguridad infantil en el diseño de productos
Salvo los sistemas operativos, todos los proveedores de servicios cubiertos deberán aplicar medidas que protejan la privacidad, seguridad y bienestar de los menores, con exigencias adaptadas al tipo de servicio.
Respecto a los sistemas operativos, si estos obtienen una señal de edad conforme a los requisitos del Acta y con consentimiento del usuario, deberán permitir compartir esa información con otros proveedores cuando sea necesario para garantizar el cumplimiento normativo.
Derechos, gobernanza y cumplimiento adicionales
- Mayor transparencia y control para los menores: Proveedores de redes sociales, plataformas de vídeo, juegos en línea, acompañantes con IA y chatbots deberán ofrecer interfaces, advertencias y configuraciones adaptadas a los niños. Además, deberán proporcionar herramientas que les permitan influir en el contenido mostrado, gestionar sus ajustes y recuperar configuraciones seguras de forma sencilla.
- Códigos de conducta: La Comisión fomentará códigos de conducta voluntarios a nivel europeo relacionados con clasificación por edades y juegos en línea, como el PEGI, siempre que ofrezcan la protección adecuada. También se impulsará un código específico para seguridad infantil relacionado con IA para diseñar algoritmos adecuados para niños.
- Obligaciones reforzadas para VLOPs: Una novedad crucial es que estas grandes plataformas deberán demostrar activamente su cumplimiento con los requisitos infantiles enviando planes de conformidad que serán auditados por expertos independientes. En caso de incumplimientos, tendrán que implementar acciones correctoras en un plazo de 30 días. Para estos proveedores, así como para ciertos servicios de IA y de videojuegos, se introducirá una tasa de supervisión limitada al 0,03 % de sus ingresos anuales globales.
Supervisión y mecanismos de denuncia
El control y sanción de esta legislación se integrará en los sistemas vigentes bajo el DSA y la legislación sobre IA, según el tipo de servicio o sistema afectado.
Niños y tutores podrán reportar presuntas infracciones ante autoridades nacionales y, en el caso de acompañantes IA y chatbots, también ante la Oficina Europea de IA. Asimismo, podrán designar representantes que defiendan sus derechos colectivos en procedimientos judiciales conforme a la Directiva de Acciones Representativas.
Perspectivas futuras
La Comisión considera esta regulación una prioridad política y se espera un intenso debate durante su tramitación parlamentaria y en el Consejo Europeo. El avance político en materia de protección infantil sugiere que las negociaciones se agilizarán.
More Read
Si se aprueba, los proveedores afectados deberán modificar la arquitectura de acceso a cuentas, establecer procedimientos fiables de verificación de edad, adaptar sistemas de recomendación, incorporar controles parentales y validar la gobernanza en el desarrollo de productos, entre otras medidas. Seguiremos atentos a la evolución de esta iniciativa de gran impacto en la seguridad digital infantil.